С 21 сентября 2026 года в Казахстане действует новая редакция Правил защиты персональных данных, а с 25 августа — поправки в сам закон «О персональных данных и их защите». Главное новшество: требования теперь зависят от того, сколько людей в вашей базе. Разбираем, что это значит для владельца сайта, интернет-магазина, CRM или приложения и что стоит сделать уже сейчас.
Это обзор общих требований, а не юридическая консультация. Для своего проекта сверяйтесь с юристом и действующими редакциями закона и правил.
Что изменилось в 2026 году
- 25 августа 2026 года вступили в силу поправки в закон о персональных данных, внесённые Законом РК от 24 июня 2026 года № 326-VIII. Появились категории владельцев данных, новые правила уведомления о начале обработки, реестр нарушений безопасности и понятия удаления и анонимизации, а маскирование и хеширование закреплены как методы защиты.
- 21 сентября 2026 года заработала новая редакция Правил, по которым владельцы и операторы защищают персональные данные. Их утвердил министр искусственного интеллекта и цифрового развития 3 сентября 2026 года. Меры защиты в них расписаны отдельно для малых, средних и крупных.
Базовые требования к сайту — согласие в формах, политика конфиденциальности, хранение базы в Казахстане — никуда не делись. Мы разбирали их в статье «Что должно быть на сайте по закону РК». Здесь — о том, что добавилось.
Что считается персональными данными
Закон теперь прямо перечисляет идентификаторы — сведения, по которым узнают человека: фамилия, имя и отчество вместе, ИИН, изображение лица и биометрический вектор лица. Персональными данными считаются сведения о человеке вместе с такими идентификаторами.
Для обычного бизнеса это имя и телефон из формы заявки, почта подписчика, адрес доставки, история заказов, фото сотрудника в карточке CRM. Если у вас есть форма «оставьте телефон», вы уже работаете с персональными данными.
Малые, средние и крупные: какая у вас категория
Новая статья 25-1 закона делит всех, кто собирает и обрабатывает персональные данные, на три категории по числу уникальных людей в базе:
- малые — не больше 10 000 человек;
- средние — от 10 000 до 500 000;
- крупные — от 500 000.
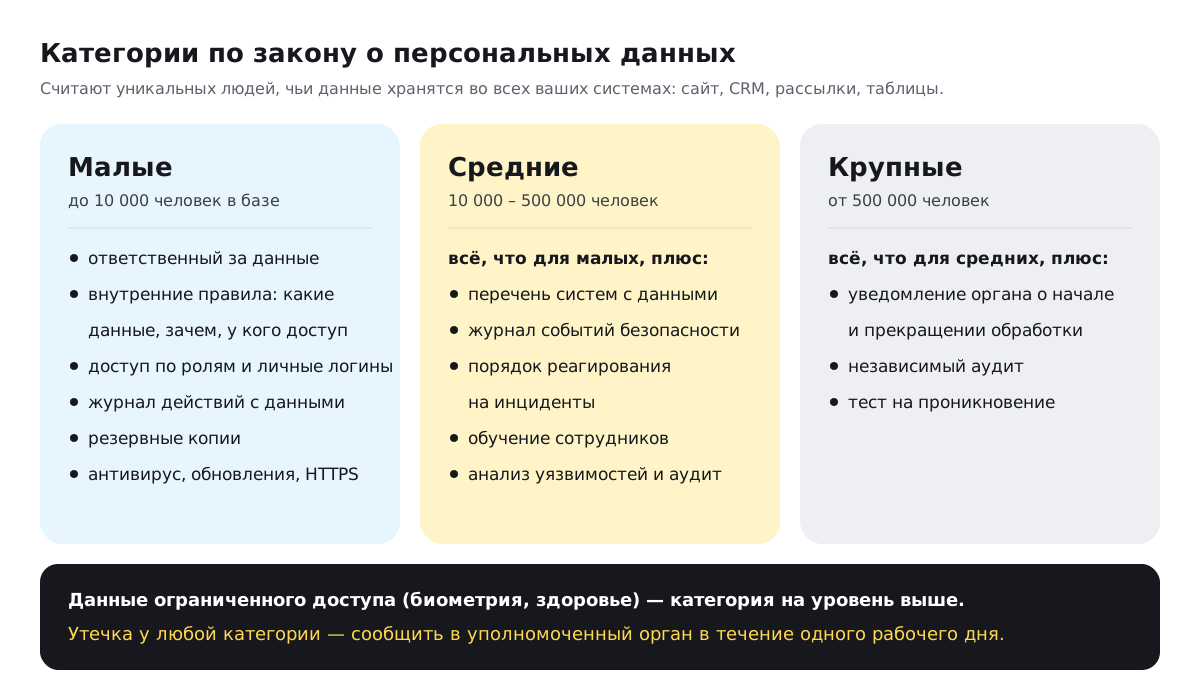
Считаются уникальные люди во всех ваших системах вместе: сайт, CRM, база покупателей, рассылки. Если вы обрабатываете данные ограниченного доступа — например, биометрию или сведения о здоровье, — категория повышается на один уровень. Клиника с базой в 8 000 пациентов попадает уже в средние.
Большинство небольших компаний с сайтом и CRM — малые. Интернет-магазин с активной рекламой или сервис по подписке может за год-два вырасти до средних, поэтому считать базу стоит регулярно.
Нужно ли уведомлять государство
Уведомлять уполномоченный орган о начале и прекращении обработки персональных данных обязаны только крупные — от 500 000 человек в базе (статья 10-1 закона). Малые и средние работают без уведомления.
В уведомлении указывают, какие данные собираются, где находится база, передаются ли данные третьим лицам и за границу, публикуются ли они в открытых источниках и какие меры защиты приняты. Уполномоченный орган вносит эти сведения в реестр лиц, которые обрабатывают персональные данные, в течение 30 рабочих дней.
Что обязаны делать малые компании
Отсутствие уведомления не освобождает от защиты. По новым правилам даже малым нужен базовый набор мер:
- определить, какие персональные данные вы собираете и зачем и кто из сотрудников к ним допущен;
- назначить ответственного за обработку и защиту данных и утвердить внутренние правила — для юридических лиц назначать ответственного обязывает и сам закон;
- разграничить доступ по обязанностям: менеджер видит свои заявки, бухгалтер — оплаты;
- идентифицировать пользователей систем: у каждого свой логин и пароль, без общих учётных записей;
- вести журнал действий с данными: кто и когда собрал, изменил, выгрузил или удалил запись;
- делать резервные копии;
- защищаться от вредоносных программ и вовремя ставить обновления;
- передавать данные по защищённым каналам — для сайта это как минимум HTTPS на всех страницах.
Что добавляется для средних
Средним нужно всё то же, плюс перечень систем, где хранятся персональные данные, журнал событий безопасности и порядок реагирования на инциденты, регулярное обучение сотрудников, анализ уязвимостей и внутренние проверки. Для доступа к данным ограниченного доступа — многофакторная аутентификация.
Что добавляется для крупных
Крупным правила добавляют независимый аудит и тестирование на проникновение. Отдельные требования есть для данных ограниченного доступа: криптографическая защита и, для баз больше 100 000 записей, биометрическая аутентификация сотрудников, у которых есть к ним доступ.
Один рабочий день на ответ
Закон требует от владельца данных в течение одного рабочего дня:
- исправить или дополнить данные по обращению человека, а если это невозможно — удалить их;
- заблокировать данные, если есть информация о нарушении условий их сбора и обработки;
- удалить данные, если подтвердилось, что их собрали или обработали с нарушением закона;
- с момента обнаружения утечки или другого нарушения безопасности уведомить уполномоченный орган и указать контакты ответственного за обработку данных.
Уложиться в рабочий день без подготовки сложно. Поэтому в админке сайта или CRM стоит заранее сделать поиск человека по всем таблицам, блокировку и удаление записи в пару кликов, а в компании — определить, кто и как отправляет уведомление об инциденте. Параллельно государство ведёт реестр нарушений безопасности персональных данных: сведения туда поступают из центров кибербезопасности и открытых источников, даже если компания промолчала.
Где хранить данные
Базы с персональными данными должны находиться на территории Казахстана (статья 12 закона). Это касается не только сервера сайта. Заявки часто уходят в сторонние сервисы — конструкторы форм, CRM, почтовые рассылки, онлайн-таблицы. Проверьте, где физически хранятся данные в каждом из них. Передача данных за рубеж регулируется отдельно, и здесь лучше заранее посоветоваться с юристом.
Маскирование и хеширование
Закон прямо называет два метода защиты данных в цифровых системах — маскирование и хеширование:
- маскирование — замена части данных на недействительные или обезличенные. Например, оператор видит телефон клиента как +7 777 *** ** 12, а полный номер доступен только тем, кому он нужен по работе;
- хеширование — преобразование данных в строку фиксированной длины. Так, например, хранят пароли пользователей: в базе лежит не сам пароль, а его хеш.
Если закон обязывает публиковать какие-то сведения в открытом доступе, остальные персональные данные в такой публикации нужно скрывать маскированием. Порядок применения обоих методов определяет уполномоченный орган.
Штрафы
За незаконный сбор и обработку персональных данных статья 79 Кодекса об административных правонарушениях предусматривает штраф 60 МРП для малого бизнеса — 259 500 ₸ в 2026 году, 100 МРП для среднего и 200 МРП для крупного. За невыполнение мер по защите данных штрафы ещё выше.
Чек-лист для сайта и CRM
- Согласие на обработку данных в каждой форме и понятная политика конфиденциальности.
- Сервер и база — в Казахстане; проверены сторонние сервисы, куда уходят заявки.
- HTTPS на всех страницах.
- Личные учётные записи в админке, роли и права доступа, по возможности — вход с двухфакторной аутентификацией.
- Журнал действий: кто открывал, менял, выгружал и удалял записи.
- Автоматические резервные копии и проверка, что из них можно восстановиться.
- Регулярные обновления CMS, плагинов и библиотек.
- Поиск, блокировка и удаление данных человека за минуты, а не за дни.
- Назначенный ответственный и утверждённые внутренние правила.
- Порядок действий при утечке: кто замечает, кто оценивает и кто в течение рабочего дня уведомляет уполномоченный орган.
Как заложить это в разработку
Большую часть требований дешевле встроить в систему сразу, чем дорабатывать потом. Роли и права, журнал действий, резервные копии, маскирование телефонов в интерфейсе, удаление данных по запросу — это обычные модули админки, если о них договориться на этапе технического задания. Это касается и сайта с формой заявки, и CRM или ERP-системы, и маркетплейса.
Сервер мы размещаем в стране, где живут пользователи. Если нужно заложить защиту данных в новый проект — роли, журнал действий, резервные копии —, напишите нам.
Текст и иллюстрации подготовлены с помощью искусственного интеллекта. ИИ может ошибаться — важные цифры и требования сверяйте с официальными источниками.